进入10月,漏洞集中爆发特征尤为突出。微软月度安全更新一次性修复1413个漏洞,连续第二个月刷新单月补丁纪录。月末PHP曝出了全版本通杀的PHP2Shell高危、同日Node.js、Nginx也爆出一系列高危漏洞进一步放大了Web服务、开发框架和基础设施层面的连锁风险。这些漏洞影响了全球近四分之三的网站,且PHP漏洞公布后仅45分钟,互联网上便出现大量扫描和攻击探测,表明漏洞从公开披露到被攻击者尝试利用的窗口已缩短至小时级。
10月下旬,国内多个开发者社区与企业运维圈爆发大规模群晖(Synology)NAS勒索事件。建议管理员立即排查公网暴露的NAS和容器服务,停止将管理端口与自建服务直接映射公网,及时升级GitLab等组件,并落实离线异地备份。
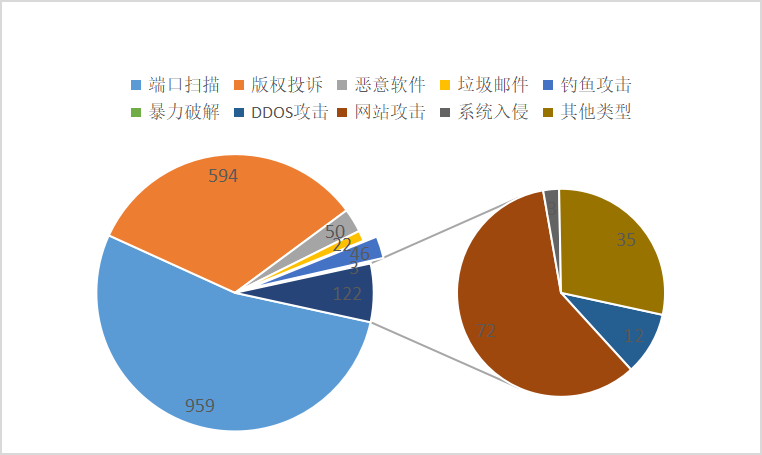
2026年9月~2026年10月CCERT安全投诉事件统计
近期新增严重漏洞评述
1.微软2026年10月份的例行安全更新共修复1413个安全漏洞。这些漏洞中需要特别关注的是:
Windows Shell安全功能绕过漏洞(CVE-2026-96951)。有报道称该漏洞的发现过程与Anthropic公司的Claude AI有关。该漏洞影响多版本Windows桌面终端与服务器,建议用户最优先完成修复。
NET Framework安全功能绕过漏洞(CVE-2026-108398)。该漏洞CVSS评分8.8,技术细节已公开披露。校内大量业务系统依赖.NET框架开发,建议尽快排查相关资产并完成补丁更新。
Microsoft Exchange Server远程代码执行漏洞(CVE-2026-70571)。邮件系统是高校的核心业务系统之一,建议邮件服务器管理员立即完成补丁更新并加强出入站邮件监测。
Windows Active Directory域服务远程代码执行漏洞(CVE-2026-70229)。一旦域控制器被攻陷,整个域环境内的全部账户和终端都将失控,建议尽快为域控制器和域成员服务器部署补丁,并限制域控制器仅对管理网段开放。
多个无需身份验证的零点击漏洞。本次更新修复了分布在DHCP服务器、远程桌面网关、网络策略服务器等组件中的55个无需身份验证、无需用户交互的零点击漏洞。此外,本次更新还修复了已公开披露的MessagePack-CSharp库无限制内存分配拒绝服务漏洞(CVE-2026-92707),该库被广泛用于.NET生态的消息序列化场景,建议相关开发运维人员一并关注。
2.PHP核心远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619,又称“PHP2Shell”)。受影响版本包括PHP 8.5.12、8.4.27、8.3.36、8.2.35之前的所有版本,官方已停止维护的PHP 8.1及更早版本最早可追溯至PHP 5.4.0、且不再提供补丁;Apache mod_php、PHP-FPM、FrankenPHP、宝塔、phpStudy、XAMPP等环境以及WordPress、Drupal、Joomla、Laravel等主流应用均可受影响。建议各PHP站点立即升级至对应分支修复版本,尽快停用EOL版本。
3.Node.js多个安全漏洞。10月21日Node.js官方发布22.x、24.x、26.x安全版本,一次性修复10个安全漏洞,最高评级为高危。其中Brotli解码器越界写入漏洞(CVE-2026-111497)可导致远程代码执行;dns.resolve函数截断含NUL字符域名漏洞(CVE-2026-105482)和TLS证书主机名校验绕过漏洞(CVE-2026-105483、CVE-2026-106069)可被用于绕过证书校验。本次更新同时修复了c-ares、OpenSSL、SQLite、Undici等依赖的漏洞,并处理了eMudhra中间CA被入侵事件的证书信任问题。建议将Node.js升级至22.23.4、24.22.1及26.x对应修复版本,停止维护(EOL)的旧版本均受影响,应一并迁移。
4.Nginx堆缓冲区溢出漏洞(CVE-2026-93479)。Nginx是高校网站和反向代理网关的常用软件,建议管理员及时升级Nginx,并排查线上配置中是否存在上述风险组合。
5.GitLab正则引擎整数溢出未授权远程代码执行漏洞(CVE-2026-110264)。建议自托管实例管理员立即升级至修复版本,排查实例是否暴露公网并审计有无失陷痕迹。
安全提示
面对当下严峻的网络安全形势,以往的安全防护措施可能已经无法有效应对安全风险,在这种特殊的时间节点,建议做以下操作:一是收缩暴露面,关闭一切非必要的对外服务。二是建立漏洞情报应急响应流程,跟踪各类安全机构通报,按“在野利用>公开PoC>理论风险”分级处置。三是落实最小权限与网络分段隔离,杜绝弱口令、启用多因素认证。四是梳理核心数据,加强数据本体防护。五是定期离线异地备份重要数据并演练恢复,保留关键系统日志并部署异常访问检测,漏洞披露后及时回溯日志确认是否已被利用。六是尝试引入AI进行安全防范。
来源:《中国教育网络》2026年10月刊
作者:郑先伟(中国教育和科研计算机网应急响应组)
责编:陈茜

 京公网安备 11040202430174号