8月27日,OpenAI联合Anthropic、谷歌、微软、亚马逊等116家机构发布联名公开信《呼吁开展网络防御的集体行动》,警告AI发起的网络攻击将在未来数月内显著升级,防御时间窗口极为有限,这是AI行业迄今规模最大的联合安全声明。
病毒与木马方面,国家计算机病毒应急处理中心和计算机病毒防治技术国家工程实验室近日发布《“Sorry”勒索病毒预警报告》。建议服务器管理员及时更新cPanel/WHM等管理软件,关闭非必要的公网管理端口,并做好重要数据的离线备份。
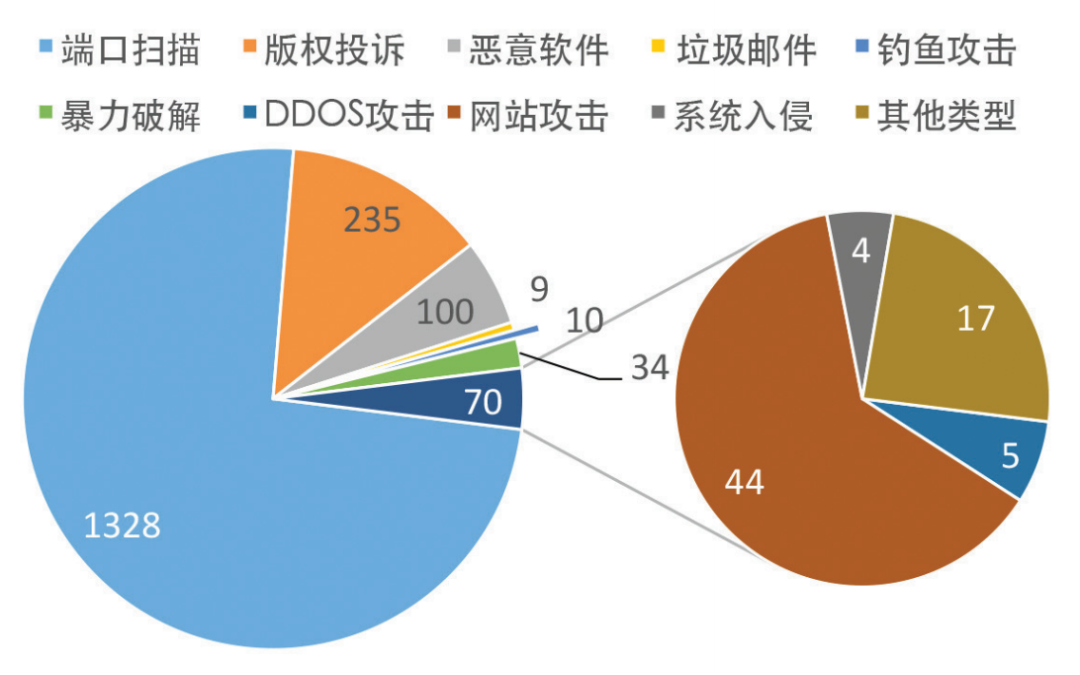
2026年7月~2026年8月CCERT安全投诉事件统计
近期新增严重漏洞评述
1.微软2026年8月的例行安全更新共修复421个安全漏洞。按等级分类包含62个高危、358个重要、1个一般等级。这些漏洞中需要特别关注的是:Windows AFD WinSock权限提升漏洞(CVE-2026-68820)。该漏洞自今年6月起已被Lazarus黑客组织在野利用,美国CISA已将其列入已知被利用漏洞(KEV)目录,建议用户尽快安装补丁,同时警惕相关攻击链条。Windows部署服务(WDS)TFTP远程代码执行漏洞(CVE-2026-62893)。该漏洞CVSS评分高达9.8,且被微软评估为“极有可能被利用”,成功利用后攻击者可执行任意代码。Windows iSCSI目标服务远程代码执行漏洞(CVE-2026-65791)。触发漏洞无需身份验证,但目标系统需安装并运行iSCSI目标服务且该服务可被攻击者通过网络访问,成功利用后攻击者可执行任意代码。Windows Active Directory证书服务远程代码执行漏洞(CVE-2026-62818)。鉴于AD CS在高校统一身份认证体系中的广泛应用,建议相关管理员尽快进行补丁更新。Windows可靠多播传输驱动程序(RMCAST)远程代码执行漏洞(CVE-2026-62816)。RMCAST驱动在处理特制多播数据时发生堆缓冲区溢出,导致堆内存损坏及程序执行异常。Windows DNS Server远程代码执行漏洞(CVE-2026-62878)。Windows的DNS服务存在一个数据包解析逻辑缺陷,恶意构造的DNS数据包可触发内存错误,若攻击者能够访问到DNS服务器的53端口,就可以利用该漏洞,成功利用该漏洞可以远程执行任意代码。
2.苹果macOS屏幕共享身份验证绕过漏洞(CVE-2026-65400)。苹果已在macOS Sequoia 15.7.9、Sonoma 14.8.9和Tahoe 26.6.1中修复该漏洞,建议Mac用户尽快升级系统。
3.Linux内核权限提升漏洞(CVE-2026-64600)。目前该漏洞细节和POC均已公开且利用代码已获验证,建议使用XFS文件系统的Linux服务器尽快更新内核并重启。
4.近期Broadcom公司发布了安全公告VMSA-2026-0006,用于修补VMware软件中的多个高危安全漏洞。其中需要特别关注的是vCenter的目录遍历漏洞(CVE-2026-59310)。另一个需要关注的是vCenter目录服务(vmdir)的认证绕过漏洞(CVE-2026-59309)。
5.GitLab社区版和企业版中存在未授权代码注入漏洞(CVE-2026-19478)。目前该漏洞已经存在在野的攻击,建议相关管理员尽快进行版本更新。
安全提示
AI自动化攻击将漏洞发现到利用从天级压缩至分钟级,校园网的运营者亟需从被动响应转向主动治理,建议做好以下工作:
1.收缩暴露面,落实“最小权限”原则。全面梳理校园网对外开放的服务与端口,隔离核心内网,仅对服务器等关键设备开放必要端口。以数据链访问权限为依据,严格贯彻最小访问权限原则。
2.严控供应链风险,建立自动化应急响应机制。建立软件物料清单(SBOM)管理机制,及时跟进高危漏洞的修复。
3.用AI武装防御,实现“以AI对AI”。在安全运营中心(SOC)引入AI,实现分钟级的异常检测与自动阻断。同时部署自动化响应(SOAR)工具,并制定针对AI攻击链的专项应急预案。
4.强化人员培训与数据安全规范。加强师生的安全教育,常态化开展各类安全演练,并针对师生使用AI工具制定明确规范。
来源:《中国教育网络》2026年8月刊
作者:郑先伟(中国教育和科研计算机网应急响应组)
责编:陈茜

 京公网安备 11040202430174号